AttackIQ는 Nova 랜섬웨어의 배포 과정에서 사용되는 전술(Tactics), 기법(Techniques), 절차(Procedures, TTPs)를 모사하는 새로운 평가 항목을 제작·공개했습니다. 이를 통해 고객은 현재 구축된 보안 통제가 해당 위협을 방어할 수 있는지 검증할 수 있습니다.
이러한 공격 행위를 기준으로 보안 프로그램의 성능을 검증하는 것은 위험을 줄이는 데 매우 중요합니다. AttackIQ의 Adversarial Exposure Validation(AEV) Platform에서 이번 새로운 공격 에뮬레이션을 활용하면 보안팀은 다음과 같은 작업을 수행할 수 있습니다.
Nova 랜섬웨어와 관련된 기본 공격 행위를 대상으로 보안 통제의 성능을 평가할 수 있습니다.
특정 대상을 가리지 않고 기회를 포착해 공격하는 기회주의적 공격자(opportunistic adversary)를 기준으로 조직의 보안 태세를 평가할 수 있습니다.
현재 랜섬웨어 활동에 집중하고 있는 공격 그룹이 사용하는 공격 플레이북과 유사한 방식으로 탐지 및 차단 파이프라인을 지속적으로 검증할 수 있습니다.
위협 개요
Nova는 Ransomware-as-a-Service(RaaS) 형태로 운영되는 활성 랜섬웨어 조직으로, 2025년 초 RALord라는 이름으로 등장한 이후 2025년 4월 Nova로 이름을 변경했습니다.
운영자들이 공개한 설명에 따르면, 이러한 이름 변경은 Nova가 RAWorld 랜섬웨어 그룹의 협력 제안을 거절한 이후 RAWorld 측으로부터 연락을 받은 것과 관련이 있는 것으로 알려졌습니다.
Nova는 이중 갈취(Double Extortion) 모델을 사용합니다. 피해자의 데이터를 암호화하는 동시에 민감한 정보를 탈취하고, 몸값을 지불하지 않을 경우 전용 데이터 유출 사이트를 통해 훔친 데이터를 공개하겠다고 협박합니다.
공개된 분석에서는 Nova가 2021년에 유출된 Babuk 랜섬웨어 소스 코드를 기반으로 만들어졌을 가능성도 제기됐습니다. 다만 이 관계는 아직 독립적으로 확인된 사실은 아닙니다.
2026년 7월 기준 Nova의 데이터 유출 사이트에는 38개 국가에서 약 180개의 피해 조직이 등록되어 있습니다. 이는 Nova가 광범위한 지역을 대상으로 공격하며, 특정 산업에만 국한되지 않는 기회주의적인 공격 전략을 사용하고 있음을 보여줍니다.
가장 많이 공격받은 산업은 기술 분야였으며, 그 뒤를 제조업, 의료, 교육, 전문 서비스 분야 등이 이었습니다. 그러나 실제 피해는 이외에도 다양한 산업에서 발생했습니다.
이번 보고서에서는 AttackIQ가 Nova 랜섬웨어 페이로드를 내부적으로 분석한 결과를 소개합니다. 분석 대상은 랜섬웨어의 실행 흐름, 방어 회피 기법, 복구 방해 메커니즘, 명령줄 기능, 파일 암호화 과정 등입니다.
샘플 개요
항목
|
내용
|
아티팩트
|
Nova Encryptor
|
SHA-256
|
1231d0b6cbba77151037fc117bcfbf9406e127e86407c1728a478a7a628bc4f3
|
유형
|
64비트 Windows 실행 파일
|
랜섬노트 파일명
|
README_NOVA.me
|
암호화 파일 확장자
|
.xgWLckNV
|
암호화 제외 확장자
|
exe, me, xgWLckNV, worker
|
분석된 샘플은 Rust로 작성된 64비트 Windows 실행 파일이며 파일 크기는 약 721KB입니다.
PE 헤더에는 2026년 2월 3일의 컴파일 타임스탬프가 포함되어 있습니다.
또한 바이너리에는 C:\Users\scorp.cargo\registry...와 같은 Rust 소스 경로 문자열이 남아 있습니다. 이는 빌드 과정에서 사용된 Windows 계정의 사용자 이름이 scorp였을 가능성을 보여줍니다.
주요 명령 및 동작
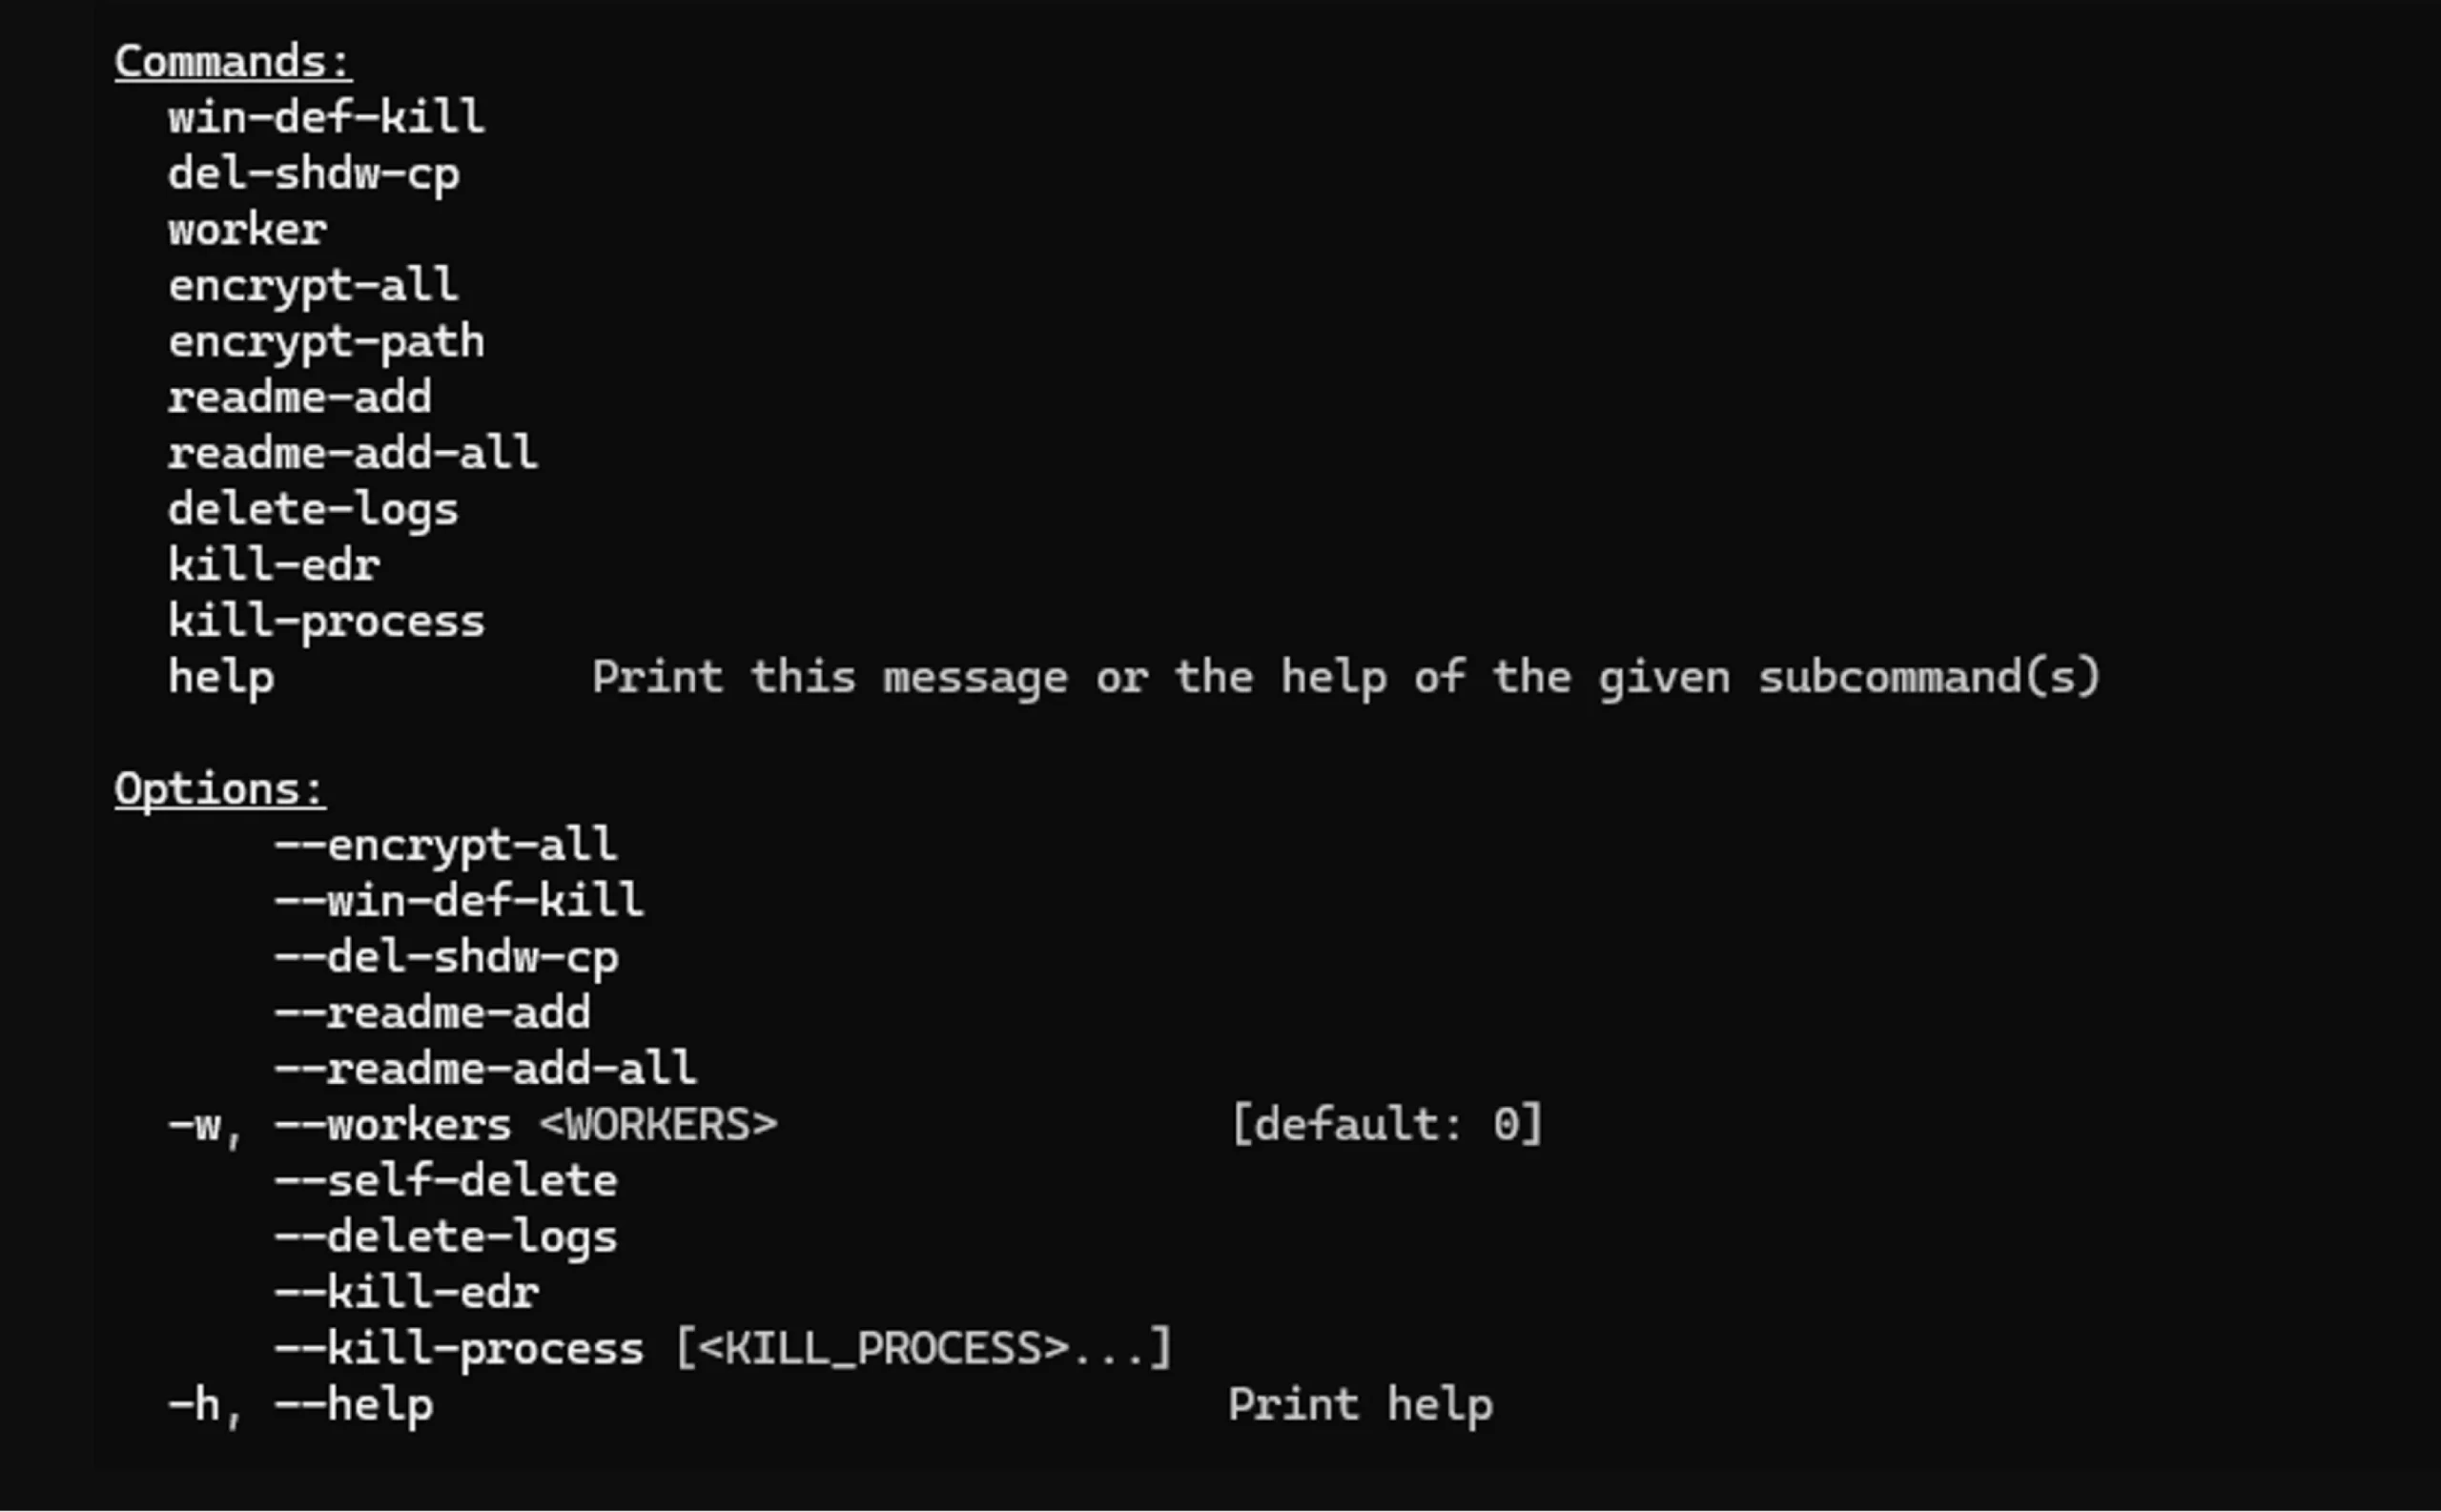
명령
|
동작
|
win-def-kill
|
Microsoft Defender 비활성화
|
del-shdw-cp
|
볼륨 섀도 복사본 삭제
|
worker
|
암호화 작업 스레드 생성
|
encrypt-all
|
시스템 내 모든 파일 암호화
|
encrypt-path
|
지정된 경로 아래의 파일 암호화
|
readme-add
|
랜섬노트 생성
|
readme-add-all
|
모든 디렉터리에 랜섬노트 생성
|
delete-logs
|
이벤트 로그 삭제
|
kill-edr
|
하드코딩된 AV/EDR 프로세스 종료
|
kill-process
|
명령줄 인자로 지정된 프로세스 종료
|
help
|
도움말 출력
|
실행 과정 분석
1. 프로세스 열거
Nova는 초기 실행 과정에서 Windows에 기본 제공되는 tasklist 유틸리티를 이용해 현재 실행 중인 프로세스를 열거합니다.
이후 확보한 프로세스 목록을 리버스 엔지니어링, 디버깅, 시스템 모니터링 등에 자주 사용되는 애플리케이션의 하드코딩된 목록과 비교합니다.
다음과 같은 프로세스가 발견되면 Nova는 즉시 실행을 종료합니다. 이는 악성코드 분석을 방해하고 연구자가 랜섬웨어의 실제 동작을 관찰하지 못하도록 하기 위한 것으로 보입니다.
ollydbg.exe x64dbg.exe idaq.exe idaq64.exe wireshark.exe procmon.exe processhacker.exe
2. 이벤트 로그 삭제
Nova는 포렌식 분석을 어렵게 만들고 탐지 가능성을 낮추기 위해 다양한 Windows 기본 기능을 이용해 Windows 이벤트 로그를 삭제합니다.
먼저 PowerShell의 Get-EventLog와 Clear-EventLog를 사용해 기존 이벤트 로그를 확인하고 삭제합니다.
또한 Get-WinEvent와 .NET의 EventLogSession.ClearLog() 메서드를 함께 사용해 최신 Windows 이벤트 로그 채널의 기록을 제거합니다.
여기에 더해 Windows 기본 유틸리티인 wevtutil clear-log 명령을 사용해 다음 이벤트 로그를 삭제합니다.
Get-EventLog -List | ForEach-Object { Clear-EventLog -LogName $*.log }* Get-WinEvent -ListLog * | Where-Object { $*.RecordCount -gt 0 } | ForEach-Object { [System.Diagnostics.Eventing.Reader.EventLogSession]::GlobalSession.ClearLog($_.LogName) } wevtutil clear-log
Microsoft Defender 우회
Nova는 실행 중 탐지될 가능성을 낮추기 위해 Microsoft Defender의 보안 기능을 약화시키는 여러 기법을 사용합니다.
이를 위해 PowerShell의 Set-MpPreference, Add-MpPreference, Set-ItemProperty 명령뿐만 아니라 서비스 제어 명령과 레지스트리 수정 기능까지 활용합니다.
먼저 Nova는 Set-MpPreference를 이용해 다음과 같은 Microsoft Defender 기능을 비활성화합니다.
실시간 모니터링
행위 모니터링
IOAV 보호
스크립트 검사
압축 파일 검사
침입 방지 시스템
이동식 드라이브 검사
Block at First Sight
네트워크 파일 검사
매핑된 네트워크 드라이브 검사
또한 모든 위협 심각도 수준에 대해 Defender가 탐지 결과를 차단하거나 격리하지 않고 허용(Allow)하도록 설정합니다. 이를 통해 자동으로 수행되는 위협 대응 및 치료 기능을 사실상 무력화하려고 합니다.
마지막으로 Add-MpPreference -ExclusionPath를 이용해 열거된 각각의 드라이브를 Microsoft Defender의 검사 제외 경로로 추가합니다. 그 결과 해당 볼륨에 존재하는 파일이 Defender의 검사 대상에서 제외될 수 있습니다.
Set-MpPreference -DisableRealtimeMonitoring $true Set-MpPreference -DisableBehaviorMonitoring $true Set-MpPreference -DisableIOAVProtection $true Set-MpPreference -DisableScriptScanning $true Set-MpPreference -DisableArchiveScanning $true Set-MpPreference -DisableIntrusionPreventionSystem $true Set-MpPreference -DisableRemovableDriveScanning $true Set-MpPreference -DisableBlockAtFirstSeen $true Set-MpPreference -DisableScanningMappedNetworkDrivesForFullScan $true Set-MpPreference -DisableScanningNetworkFiles $true Set-MpPreference -LowThreatDefaultAction Allow -ModerateThreatDefaultAction Allow -HighThreatDefaultAction Allow -SevereThreatDefaultAction Allow Add-MpPreference -ExclusionPath
Microsoft Defender의 MAPS 기능 비활성화 시도
Microsoft Defender 설정을 변경한 후 Nova는 Microsoft Active Protection Service(MAPS)를 비활성화하려고 시도합니다.
MAPS는 과거 SpyNet이라는 이름으로 알려졌던 Microsoft의 클라우드 기반 보호 서비스로, 파일 평판 조회, 클라우드 기반 탐지, 추가 분석을 위한 자동 샘플 제출 등의 기능을 제공합니다.
여기서 주목할 부분은 Nova가 SpyNetReporting과 SubmitSamplesConsent 레지스트리 값을 일반적으로 사용되는 SpyNet 하위 키가 아닌 Real-Time Protection 하위 키에서 수정하려 한다는 점입니다.
따라서 이러한 변경은 실제 Microsoft Defender의 MAPS 설정에 영향을 주지 않습니다.
또한 Nova는 SubmitSamplesConsent 값을 0(Always prompt)으로 설정합니다. 이는 2(Never send)로 설정하는 방식과 달리 자동 샘플 제출을 명시적으로 비활성화하는 것이 아니라 사용자 동의를 요구하는 설정입니다.
Set-ItemProperty -Path "HKLM:\SOFTWARE\Microsoft\Windows Defender\Real-Time Protection" -Name SpyNetReporting -Value 0 Set-ItemProperty -Path "HKLM:\SOFTWARE\Microsoft\Windows Defender\Real-Time Protection" -Name SubmitSamplesConsent -Value 0
Nova는 추가적으로 Windows API의 RegSetValueExW를 사용해 DisableAntiSpyware와 TamperProtection 레지스트리 값을 변경함으로써 Microsoft Defender를 약화시키려고 합니다.
이러한 변경은 Microsoft Defender Antivirus를 비활성화하고 Tamper Protection 설정을 변경하기 위한 것으로, 랜섬웨어 공격을 실행하기 전에 호스트 기반 보안 기능을 최대한 약화시키려는 Nova의 전반적인 전략을 보완합니다.
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender\DisableAntiSpyware = 1 HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\Features TamperProtection = 0
마지막으로 Nova는 WinDefend 서비스와 직접 상호작용합니다.
sc stop WinDefend를 실행해 Microsoft Defender 서비스를 중지하고, sc config WinDefend start=disabled를 통해 시작 유형을 비활성화로 변경합니다.
이를 통해 시스템이 재부팅되더라도 Microsoft Defender Antivirus가 자동으로 다시 시작되는 것을 방지하려고 합니다.
sc stop WinDefend sc config WinDefend start=disabled
볼륨 섀도 복사본 삭제
시스템 복구를 방해하기 위해 Nova는 먼저 Windows Management Instrumentation(WMI) 명령줄 유틸리티를 사용해 시스템의 논리 드라이브를 열거합니다.
이후 각 볼륨에서 Windows 기본 유틸리티인 vssadmin을 이용해 Volume Shadow Copy(볼륨 섀도 복사본)를 삭제합니다.
/all과 /oldest 옵션을 /quiet 옵션과 함께 사용하며, 추가적으로 wmic을 통해 사용자 확인 없이 섀도 복사본을 삭제합니다.
wmic logicaldisk get name vssadmin delete shadows /for /all /quiet vssadmin delete shadows /for /oldest /quiet wmic shadowcopy delete /nointeractive
이러한 동작은 Windows 백업 스냅샷을 이용한 시스템 복구를 어렵게 만드는 대표적인 랜섬웨어 행위입니다.
보안 프로세스 종료
Nova는 안티바이러스(AV) 및 엔드포인트 탐지 및 대응(EDR) 프로세스를 종료해 보안 방어 기능을 약화시키려고 합니다.
이를 위해 taskkill, WMI, PowerShell의 Stop-Process 명령을 사용하며, 하드코딩된 목록에 포함된 보안 제품 관련 프로세스를 찾아 종료합니다.
대상에는 다음과 같은 보안 솔루션이 포함됩니다.
Microsoft Defender
CrowdStrike
SentinelOne
Carbon Black
McAfee
Sophos
Cylance
Kaspersky
Symantec
기타 보안 솔루션
또한 Nova는 사용자가 직접 지정한 프로세스를 종료하는 기능도 지원합니다. 이를 통해 랜섬웨어 실행을 방해할 수 있는 특정 애플리케이션을 선택적으로 중단할 수 있습니다.
전체 대상 프로세스 목록은 보고서의 Appendix(부록)에서 확인할 수 있습니다.
taskkill wmic process where name="" delete Stop-Process -Name -Force
파일 암호화
Nova는 피해자의 파일을 암호화하기 위해 XChaCha20-Poly1305와 RSA-2048을 결합한 하이브리드 암호화 방식을 사용합니다.
파일 자체는 XChaCha20-Poly1305를 이용해 암호화하고, 생성된 암호화 키는 RSA-2048을 사용해 보호합니다.
암호화 과정에서 Nova는 암호화된 파일에 .xgWLckNV 확장자를 추가합니다.
반면 다음 확장자를 가진 파일은 암호화 대상에서 제외합니다.
.exe .me .xgWLckNV .worker
암호화가 완료되면 Nova는 피해 디렉터리에 README_NOVA.me라는 랜섬노트를 생성합니다.
랜섬노트에는 공격자에게 연락하고 암호화된 데이터를 복구하기 위한 방법이 안내됩니다.
자기 삭제(Self-Deletion)
암호화 작업이 완료되면 Nova는 자기 삭제 루틴을 실행합니다.
자신의 실행 파일을 감염된 시스템에서 삭제함으로써 공격 이후 포렌식 조사에 활용할 수 있는 아티팩트의 수를 줄이려는 목적입니다.
Nova 랜섬웨어 공격 에뮬레이션
앞서 설명한 Nova의 공격 행위는 AttackIQ 공격 그래프(attack graph)로 구현되었습니다.
이를 통해 보안팀은 각각의 이벤트를 개별적으로 테스트하는 것이 아니라 실제 공격 흐름과 유사한 현실적인 공격 체인 전체를 대상으로 탐지 및 차단 역량을 검증할 수 있습니다.
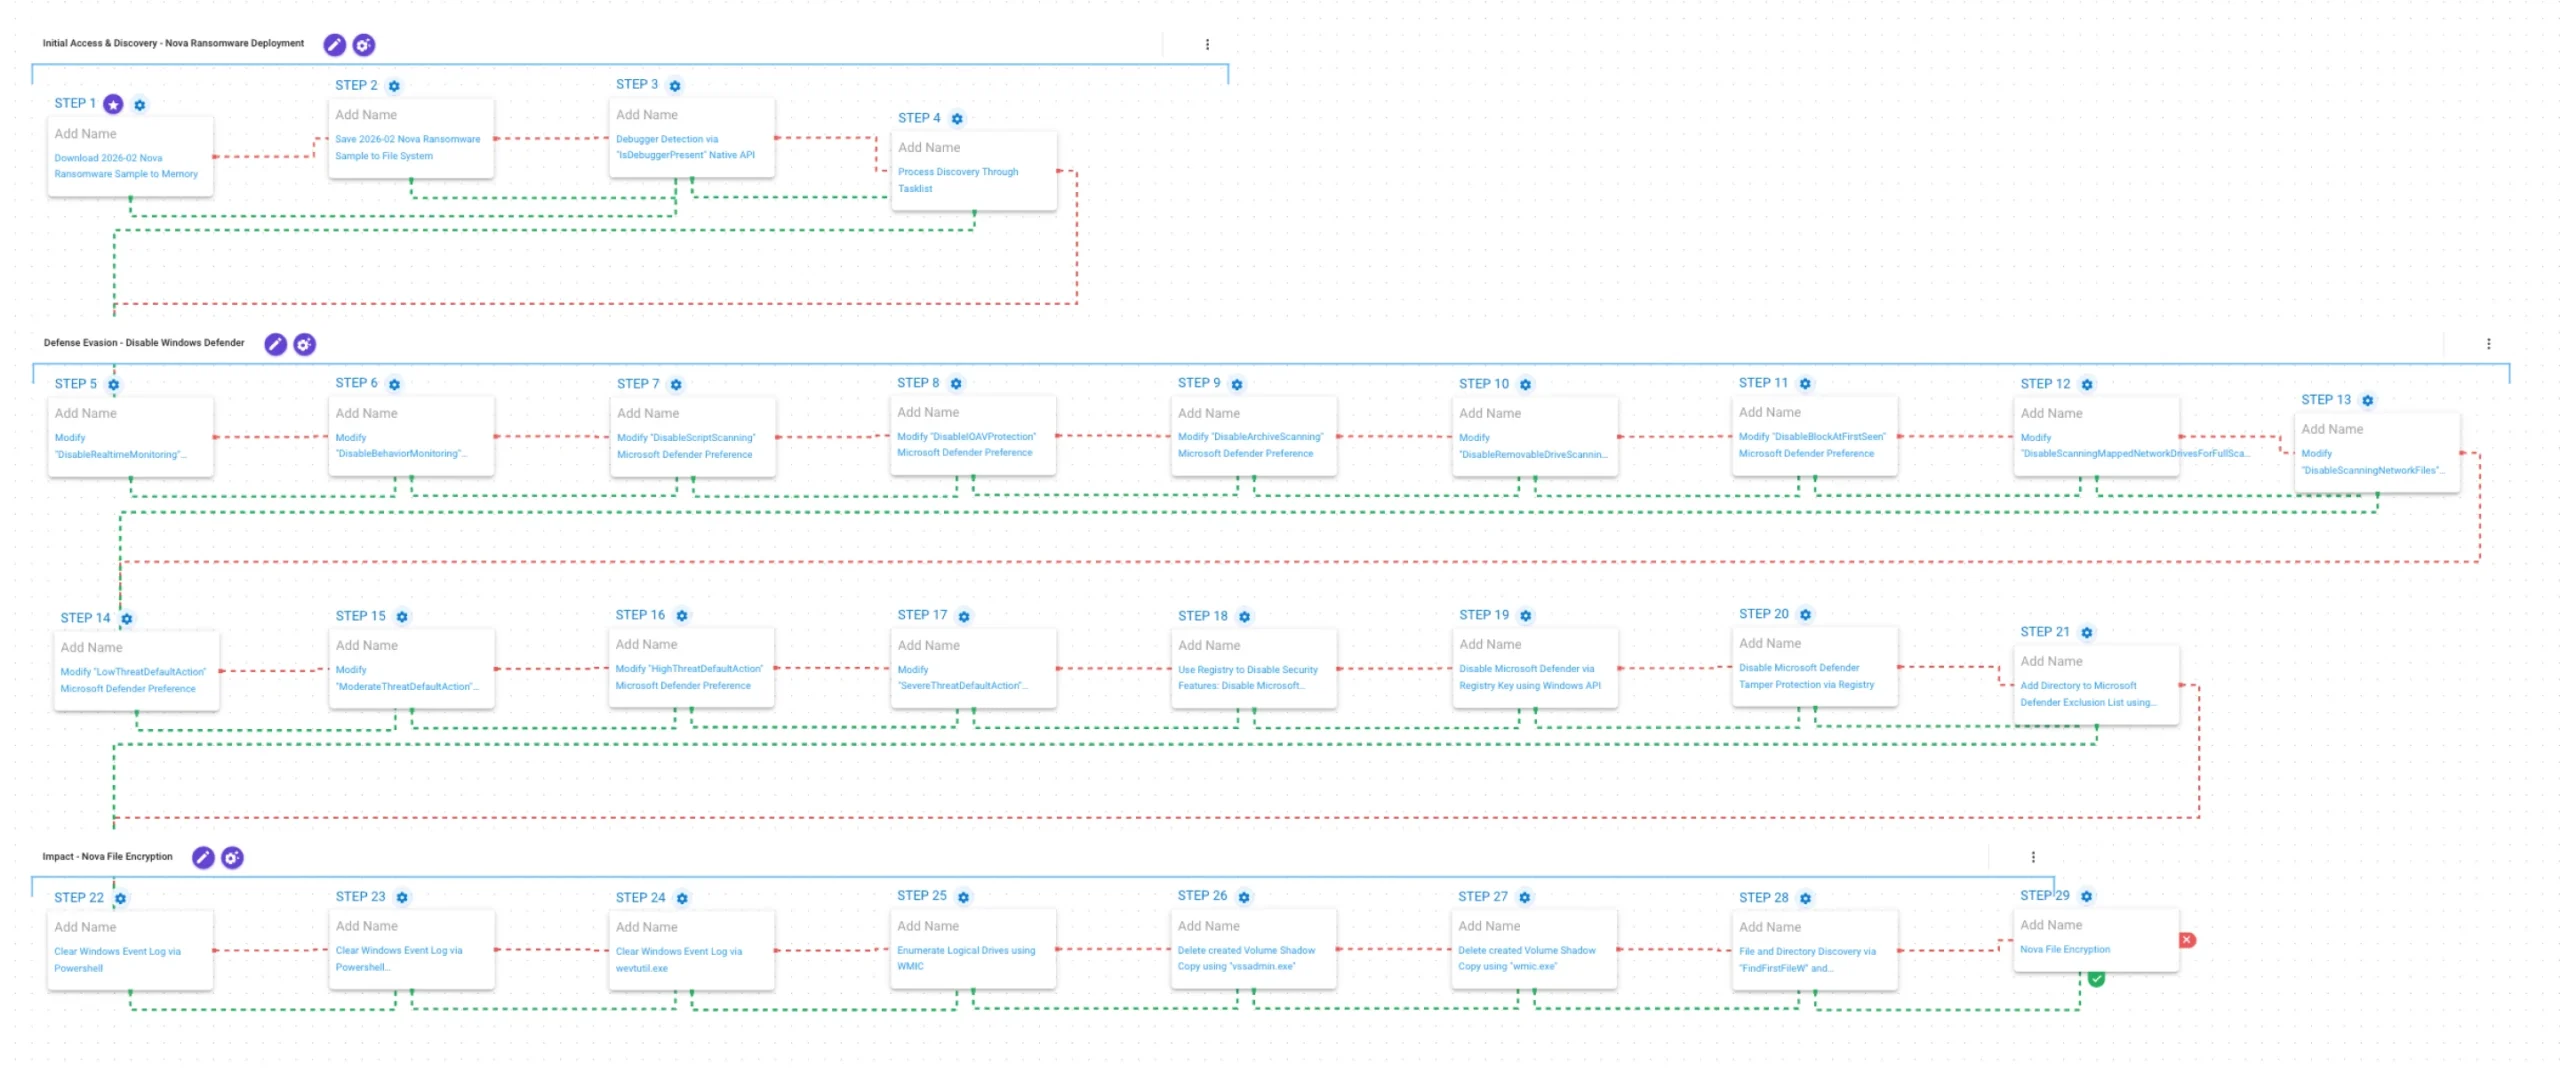
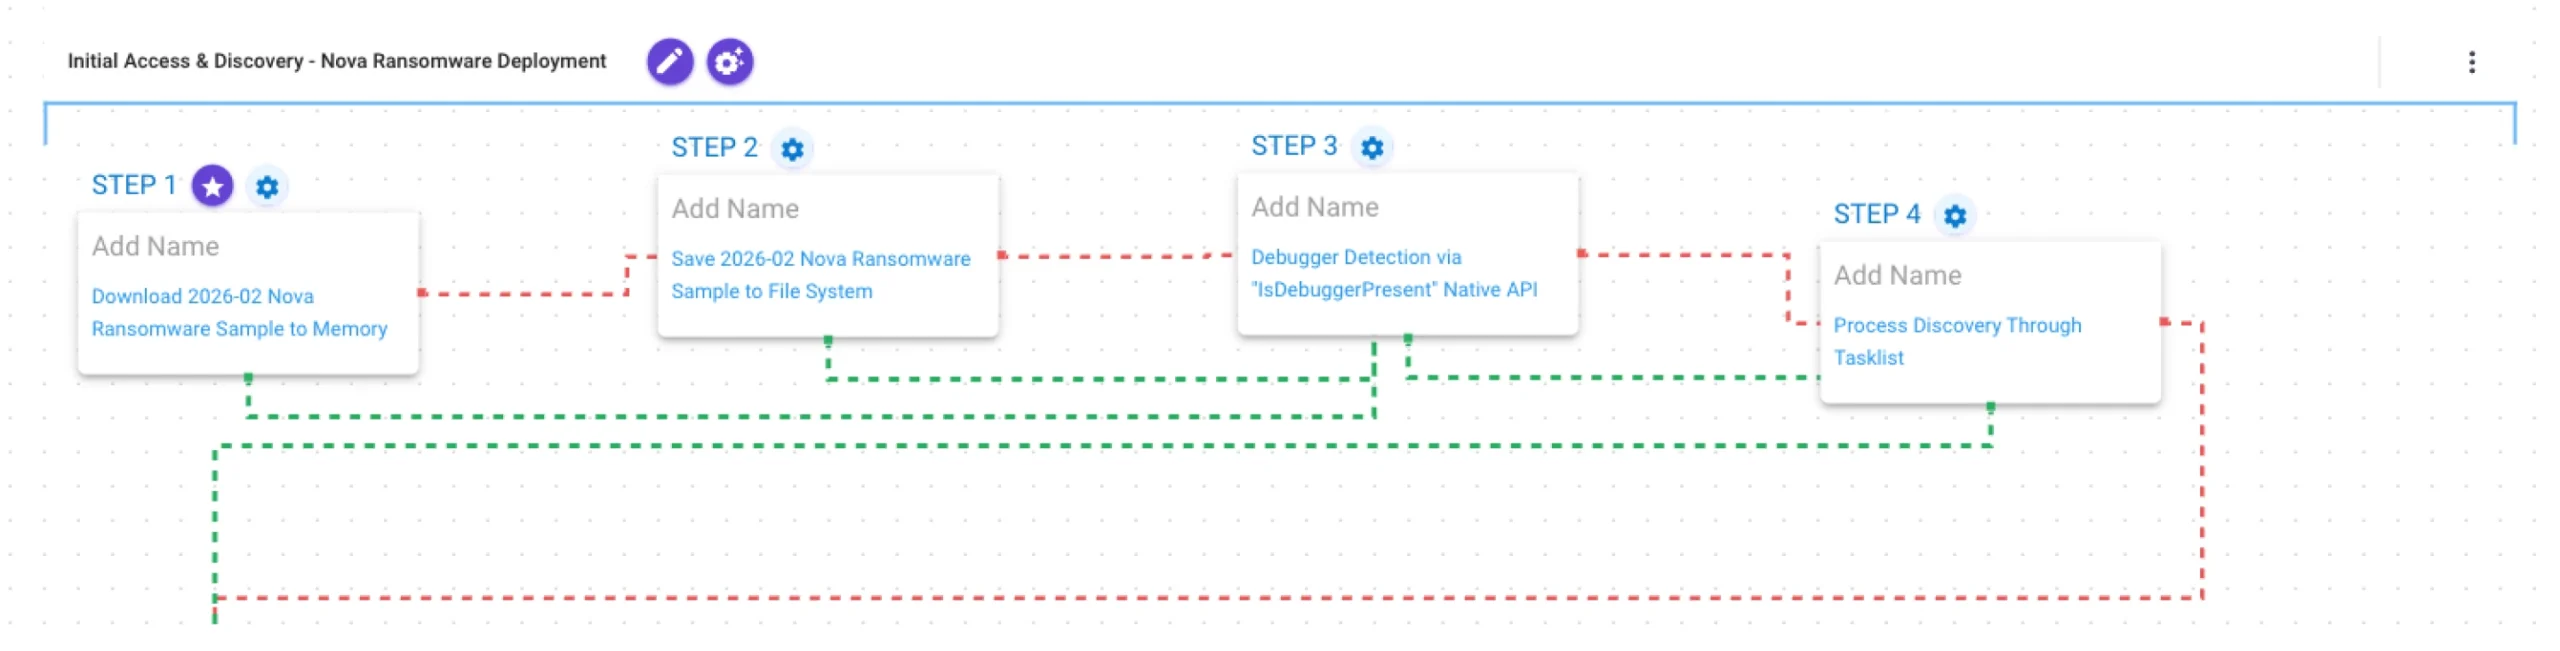
Stage 1: 초기 접근 및 탐색 — Nova 랜섬웨어 배포
Nova는 먼저 IsDebuggerPresent를 호출해 자신이 디버깅 환경에서 실행되고 있는지를 확인합니다.
이후 tasklist를 이용해 실행 중인 프로세스를 열거하고 보안 프로그램, 모니터링 도구, 리버스 엔지니어링 도구 등을 탐색합니다.
대상 프로세스가 발견되면 악성코드는 실행을 종료합니다.
이는 분석을 회피하고 모니터링 환경에서의 실행을 방지하기 위한 안티 분석(Anti-Analysis) 기법입니다.
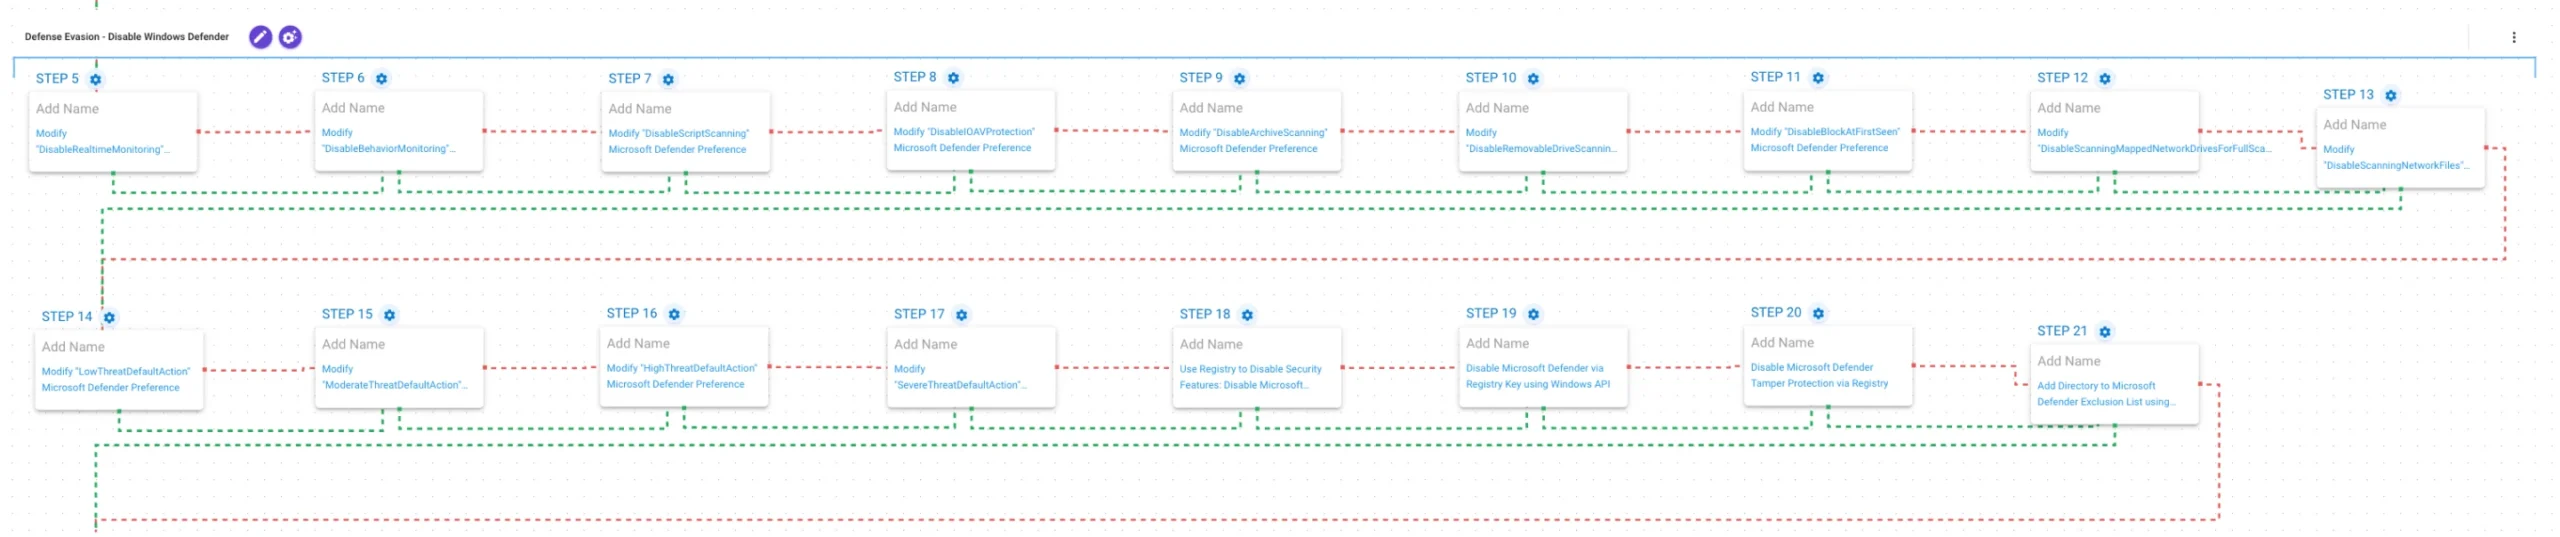
Stage 2: 방어 회피 — Microsoft Defender 비활성화
두 번째 단계에서 Nova는 PowerShell과 레지스트리 수정을 통해 Microsoft Defender의 여러 보안 기능을 약화시킵니다.
Set-MpPreference 명령을 사용해 다음 기능을 비활성화합니다.
실시간 보호
행위 모니터링
스크립트 검사
I/O 안티바이러스 보호
압축 파일 검사
이동식 드라이브 검사
Block at First Sight
네트워크 드라이브 및 파일 검사
또한 Microsoft Defender의 모든 위협 심각도 수준을 Allow로 설정해 탐지된 위협에 대한 자동 대응을 차단합니다.
Nova는 추가적으로 DisableAntiSpyware, TamperProtection, SpyNetReporting, SubmitSamplesConsent 등 Defender 관련 레지스트리 설정도 변경하려고 시도합니다.
이는 Defender의 보호 기능을 약화시키고 클라우드 기반 보안 기능을 방해하기 위한 것입니다.
마지막으로 Add-MpPreference -ExclusionPath를 이용해 다음 경로를 Microsoft Defender의 검사 제외 목록에 추가합니다.
%TEMP%\aiq-temp-exclusion\
Stage 3: 영향 — Nova 파일 암호화
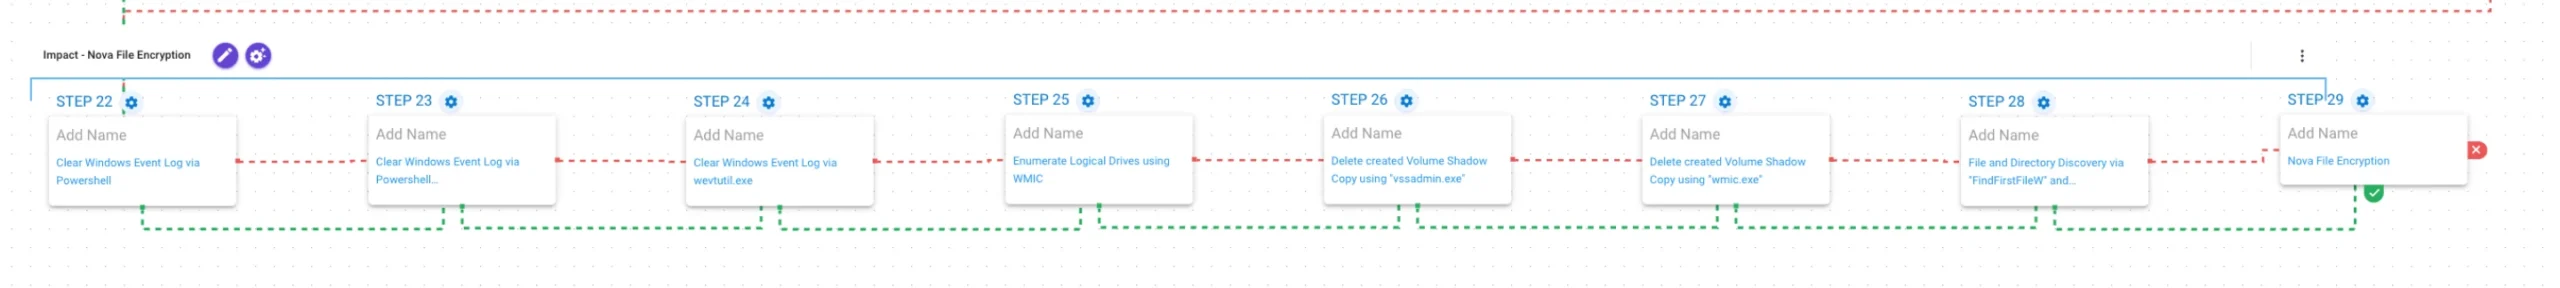
세 번째 단계에서 Nova는 복구 메커니즘을 제거하고 접근 가능한 저장 위치를 확인하면서 파일 암호화를 위한 환경을 준비합니다.
먼저 PowerShell, GlobalSession.ClearLog 메서드, wevtutil.exe 등을 사용해 Windows 이벤트 로그를 삭제합니다. 이를 통해 공격 이후의 포렌식 분석 가능성을 낮춥니다.
이후 WMI를 통해 논리 드라이브를 열거하고 vssadmin.exe와 wmic.exe를 사용해 Volume Shadow Copy를 삭제합니다.
이를 통해 Windows 백업 스냅샷을 활용한 파일 및 시스템 복구를 어렵게 만듭니다.
다음으로 FindFirstFileW 및 FindNextFileW API를 이용해 파일 시스템을 탐색하고 암호화할 파일을 식별합니다.
마지막으로 XChaCha20-Poly1305와 RSA-2048을 사용해 대상 파일을 암호화하고, 암호화된 파일에 .xgWLckNV 확장자를 추가합니다.
마무리
이번 Nova 랜섬웨어 에뮬레이션은 보안 및 사고 대응 프로세스를 평가하고, Nova 랜섬웨어가 사용하는 다양한 공격 행위에 대한 보안 통제 수준을 개선하는 데 도움을 줄 수 있습니다.
지속적인 테스트를 통해 생성되는 데이터를 활용하고 이번 평가 템플릿을 적용하면, 보안팀은 핵심적인 보안 성과에 집중하고 기존 보안 통제를 조정하며, 실제로 알려진 위험한 위협에 대한 전체 보안 프로그램의 효과성을 높일 수 있습니다.
AttackIQ는 업계의 대표적인 Continuous Threat Exposure Management(CTEM) 플랫폼으로, 조직이 실제 노출 수준을 측정하고 위험의 우선순위를 지정하며 실제 공격 경로를 차단할 수 있도록 지원합니다.
AttackIQ는 정적인 취약점 데이터에만 의존하는 기존 방식에서 벗어나, 실제 공격자의 행동과 방어 통제를 지속적으로 검증함으로써 CTEM을 실제 운영 환경에 적용합니다.
플랫폼은 취약점, 구성 정보, 계정 및 ID, 탐지 기능 등을 서로 연결해 공격자 검증 기반의 공격 경로(adversary-validated attack paths)를 구축하고, 공격자가 시스템 내부에서 이동하고 실제 영향을 발생시킬 가능성을 정량화합니다.
이러한 증거 기반 접근 방식을 통해 보안 리더는 가장 중요한 위험 요소에 집중하고, 방어 투자를 최적화하며, 위협 정보를 기반으로 한 AI 중심의 보안 운영을 통해 조직의 사이버 복원력을 강화할 수 있습니다.
https://www.softwidesec.com/AttackIQ
ATTACKIQ의 소개자료 및 데모요청은 소프트와이드시큐리티로 연락바랍니다.

AttackIQ는 Nova 랜섬웨어의 배포 과정에서 사용되는 전술(Tactics), 기법(Techniques), 절차(Procedures, TTPs)를 모사하는 새로운 평가 항목을 제작·공개했습니다. 이를 통해 고객은 현재 구축된 보안 통제가 해당 위협을 방어할 수 있는지 검증할 수 있습니다.
이러한 공격 행위를 기준으로 보안 프로그램의 성능을 검증하는 것은 위험을 줄이는 데 매우 중요합니다. AttackIQ의 Adversarial Exposure Validation(AEV) Platform에서 이번 새로운 공격 에뮬레이션을 활용하면 보안팀은 다음과 같은 작업을 수행할 수 있습니다.
Nova 랜섬웨어와 관련된 기본 공격 행위를 대상으로 보안 통제의 성능을 평가할 수 있습니다.
특정 대상을 가리지 않고 기회를 포착해 공격하는 기회주의적 공격자(opportunistic adversary)를 기준으로 조직의 보안 태세를 평가할 수 있습니다.
현재 랜섬웨어 활동에 집중하고 있는 공격 그룹이 사용하는 공격 플레이북과 유사한 방식으로 탐지 및 차단 파이프라인을 지속적으로 검증할 수 있습니다.
위협 개요
Nova는 Ransomware-as-a-Service(RaaS) 형태로 운영되는 활성 랜섬웨어 조직으로, 2025년 초 RALord라는 이름으로 등장한 이후 2025년 4월 Nova로 이름을 변경했습니다.
운영자들이 공개한 설명에 따르면, 이러한 이름 변경은 Nova가 RAWorld 랜섬웨어 그룹의 협력 제안을 거절한 이후 RAWorld 측으로부터 연락을 받은 것과 관련이 있는 것으로 알려졌습니다.
Nova는 이중 갈취(Double Extortion) 모델을 사용합니다. 피해자의 데이터를 암호화하는 동시에 민감한 정보를 탈취하고, 몸값을 지불하지 않을 경우 전용 데이터 유출 사이트를 통해 훔친 데이터를 공개하겠다고 협박합니다.
공개된 분석에서는 Nova가 2021년에 유출된 Babuk 랜섬웨어 소스 코드를 기반으로 만들어졌을 가능성도 제기됐습니다. 다만 이 관계는 아직 독립적으로 확인된 사실은 아닙니다.
2026년 7월 기준 Nova의 데이터 유출 사이트에는 38개 국가에서 약 180개의 피해 조직이 등록되어 있습니다. 이는 Nova가 광범위한 지역을 대상으로 공격하며, 특정 산업에만 국한되지 않는 기회주의적인 공격 전략을 사용하고 있음을 보여줍니다.
가장 많이 공격받은 산업은 기술 분야였으며, 그 뒤를 제조업, 의료, 교육, 전문 서비스 분야 등이 이었습니다. 그러나 실제 피해는 이외에도 다양한 산업에서 발생했습니다.
이번 보고서에서는 AttackIQ가 Nova 랜섬웨어 페이로드를 내부적으로 분석한 결과를 소개합니다. 분석 대상은 랜섬웨어의 실행 흐름, 방어 회피 기법, 복구 방해 메커니즘, 명령줄 기능, 파일 암호화 과정 등입니다.
샘플 개요
항목
내용
아티팩트
Nova Encryptor
SHA-256
1231d0b6cbba77151037fc117bcfbf9406e127e86407c1728a478a7a628bc4f3
유형
64비트 Windows 실행 파일
랜섬노트 파일명
README_NOVA.me
암호화 파일 확장자
.xgWLckNV
암호화 제외 확장자
exe, me, xgWLckNV, worker
분석된 샘플은 Rust로 작성된 64비트 Windows 실행 파일이며 파일 크기는 약 721KB입니다.
PE 헤더에는 2026년 2월 3일의 컴파일 타임스탬프가 포함되어 있습니다.
또한 바이너리에는 C:\Users\scorp.cargo\registry...와 같은 Rust 소스 경로 문자열이 남아 있습니다. 이는 빌드 과정에서 사용된 Windows 계정의 사용자 이름이 scorp였을 가능성을 보여줍니다.
주요 명령 및 동작
명령
동작
win-def-kill
Microsoft Defender 비활성화
del-shdw-cp
볼륨 섀도 복사본 삭제
worker
암호화 작업 스레드 생성
encrypt-all
시스템 내 모든 파일 암호화
encrypt-path
지정된 경로 아래의 파일 암호화
readme-add
랜섬노트 생성
readme-add-all
모든 디렉터리에 랜섬노트 생성
delete-logs
이벤트 로그 삭제
kill-edr
하드코딩된 AV/EDR 프로세스 종료
kill-process
명령줄 인자로 지정된 프로세스 종료
help
도움말 출력
실행 과정 분석
1. 프로세스 열거
Nova는 초기 실행 과정에서 Windows에 기본 제공되는 tasklist 유틸리티를 이용해 현재 실행 중인 프로세스를 열거합니다.
이후 확보한 프로세스 목록을 리버스 엔지니어링, 디버깅, 시스템 모니터링 등에 자주 사용되는 애플리케이션의 하드코딩된 목록과 비교합니다.
다음과 같은 프로세스가 발견되면 Nova는 즉시 실행을 종료합니다. 이는 악성코드 분석을 방해하고 연구자가 랜섬웨어의 실제 동작을 관찰하지 못하도록 하기 위한 것으로 보입니다.
ollydbg.exe x64dbg.exe idaq.exe idaq64.exe wireshark.exe procmon.exe processhacker.exe
2. 이벤트 로그 삭제
Nova는 포렌식 분석을 어렵게 만들고 탐지 가능성을 낮추기 위해 다양한 Windows 기본 기능을 이용해 Windows 이벤트 로그를 삭제합니다.
먼저 PowerShell의 Get-EventLog와 Clear-EventLog를 사용해 기존 이벤트 로그를 확인하고 삭제합니다.
또한 Get-WinEvent와 .NET의 EventLogSession.ClearLog() 메서드를 함께 사용해 최신 Windows 이벤트 로그 채널의 기록을 제거합니다.
여기에 더해 Windows 기본 유틸리티인 wevtutil clear-log 명령을 사용해 다음 이벤트 로그를 삭제합니다.
Application
Security
System
Setup
ForwardedEvents
Windows PowerShell
Microsoft-Windows-PowerShell/Operational
Get-EventLog -List | ForEach-Object { Clear-EventLog -LogName $*.log }* Get-WinEvent -ListLog * | Where-Object { $*.RecordCount -gt 0 } | ForEach-Object { [System.Diagnostics.Eventing.Reader.EventLogSession]::GlobalSession.ClearLog($_.LogName) } wevtutil clear-log
Microsoft Defender 우회
Nova는 실행 중 탐지될 가능성을 낮추기 위해 Microsoft Defender의 보안 기능을 약화시키는 여러 기법을 사용합니다.
이를 위해 PowerShell의 Set-MpPreference, Add-MpPreference, Set-ItemProperty 명령뿐만 아니라 서비스 제어 명령과 레지스트리 수정 기능까지 활용합니다.
먼저 Nova는 Set-MpPreference를 이용해 다음과 같은 Microsoft Defender 기능을 비활성화합니다.
실시간 모니터링
행위 모니터링
IOAV 보호
스크립트 검사
압축 파일 검사
침입 방지 시스템
이동식 드라이브 검사
Block at First Sight
네트워크 파일 검사
매핑된 네트워크 드라이브 검사
또한 모든 위협 심각도 수준에 대해 Defender가 탐지 결과를 차단하거나 격리하지 않고 허용(Allow)하도록 설정합니다. 이를 통해 자동으로 수행되는 위협 대응 및 치료 기능을 사실상 무력화하려고 합니다.
마지막으로 Add-MpPreference -ExclusionPath를 이용해 열거된 각각의 드라이브를 Microsoft Defender의 검사 제외 경로로 추가합니다. 그 결과 해당 볼륨에 존재하는 파일이 Defender의 검사 대상에서 제외될 수 있습니다.
Set-MpPreference -DisableRealtimeMonitoring $true Set-MpPreference -DisableBehaviorMonitoring $true Set-MpPreference -DisableIOAVProtection $true Set-MpPreference -DisableScriptScanning $true Set-MpPreference -DisableArchiveScanning $true Set-MpPreference -DisableIntrusionPreventionSystem $true Set-MpPreference -DisableRemovableDriveScanning $true Set-MpPreference -DisableBlockAtFirstSeen $true Set-MpPreference -DisableScanningMappedNetworkDrivesForFullScan $true Set-MpPreference -DisableScanningNetworkFiles $true Set-MpPreference -LowThreatDefaultAction Allow -ModerateThreatDefaultAction Allow -HighThreatDefaultAction Allow -SevereThreatDefaultAction Allow Add-MpPreference -ExclusionPath
Microsoft Defender의 MAPS 기능 비활성화 시도
Microsoft Defender 설정을 변경한 후 Nova는 Microsoft Active Protection Service(MAPS)를 비활성화하려고 시도합니다.
MAPS는 과거 SpyNet이라는 이름으로 알려졌던 Microsoft의 클라우드 기반 보호 서비스로, 파일 평판 조회, 클라우드 기반 탐지, 추가 분석을 위한 자동 샘플 제출 등의 기능을 제공합니다.
여기서 주목할 부분은 Nova가 SpyNetReporting과 SubmitSamplesConsent 레지스트리 값을 일반적으로 사용되는 SpyNet 하위 키가 아닌 Real-Time Protection 하위 키에서 수정하려 한다는 점입니다.
따라서 이러한 변경은 실제 Microsoft Defender의 MAPS 설정에 영향을 주지 않습니다.
또한 Nova는 SubmitSamplesConsent 값을 0(Always prompt)으로 설정합니다. 이는 2(Never send)로 설정하는 방식과 달리 자동 샘플 제출을 명시적으로 비활성화하는 것이 아니라 사용자 동의를 요구하는 설정입니다.
Set-ItemProperty -Path "HKLM:\SOFTWARE\Microsoft\Windows Defender\Real-Time Protection" -Name SpyNetReporting -Value 0 Set-ItemProperty -Path "HKLM:\SOFTWARE\Microsoft\Windows Defender\Real-Time Protection" -Name SubmitSamplesConsent -Value 0
Nova는 추가적으로 Windows API의 RegSetValueExW를 사용해 DisableAntiSpyware와 TamperProtection 레지스트리 값을 변경함으로써 Microsoft Defender를 약화시키려고 합니다.
이러한 변경은 Microsoft Defender Antivirus를 비활성화하고 Tamper Protection 설정을 변경하기 위한 것으로, 랜섬웨어 공격을 실행하기 전에 호스트 기반 보안 기능을 최대한 약화시키려는 Nova의 전반적인 전략을 보완합니다.
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender\DisableAntiSpyware = 1 HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\Features TamperProtection = 0
마지막으로 Nova는 WinDefend 서비스와 직접 상호작용합니다.
sc stop WinDefend를 실행해 Microsoft Defender 서비스를 중지하고, sc config WinDefend start=disabled를 통해 시작 유형을 비활성화로 변경합니다.
이를 통해 시스템이 재부팅되더라도 Microsoft Defender Antivirus가 자동으로 다시 시작되는 것을 방지하려고 합니다.
sc stop WinDefend sc config WinDefend start=disabled
볼륨 섀도 복사본 삭제
시스템 복구를 방해하기 위해 Nova는 먼저 Windows Management Instrumentation(WMI) 명령줄 유틸리티를 사용해 시스템의 논리 드라이브를 열거합니다.
이후 각 볼륨에서 Windows 기본 유틸리티인 vssadmin을 이용해 Volume Shadow Copy(볼륨 섀도 복사본)를 삭제합니다.
/all과 /oldest 옵션을 /quiet 옵션과 함께 사용하며, 추가적으로 wmic을 통해 사용자 확인 없이 섀도 복사본을 삭제합니다.
wmic logicaldisk get name vssadmin delete shadows /for /all /quiet vssadmin delete shadows /for /oldest /quiet wmic shadowcopy delete /nointeractive
이러한 동작은 Windows 백업 스냅샷을 이용한 시스템 복구를 어렵게 만드는 대표적인 랜섬웨어 행위입니다.
보안 프로세스 종료
Nova는 안티바이러스(AV) 및 엔드포인트 탐지 및 대응(EDR) 프로세스를 종료해 보안 방어 기능을 약화시키려고 합니다.
이를 위해 taskkill, WMI, PowerShell의 Stop-Process 명령을 사용하며, 하드코딩된 목록에 포함된 보안 제품 관련 프로세스를 찾아 종료합니다.
대상에는 다음과 같은 보안 솔루션이 포함됩니다.
Microsoft Defender
CrowdStrike
SentinelOne
Carbon Black
McAfee
Sophos
Cylance
Kaspersky
Symantec
기타 보안 솔루션
또한 Nova는 사용자가 직접 지정한 프로세스를 종료하는 기능도 지원합니다. 이를 통해 랜섬웨어 실행을 방해할 수 있는 특정 애플리케이션을 선택적으로 중단할 수 있습니다.
전체 대상 프로세스 목록은 보고서의 Appendix(부록)에서 확인할 수 있습니다.
taskkill wmic process where name="" delete Stop-Process -Name -Force
파일 암호화
Nova는 피해자의 파일을 암호화하기 위해 XChaCha20-Poly1305와 RSA-2048을 결합한 하이브리드 암호화 방식을 사용합니다.
파일 자체는 XChaCha20-Poly1305를 이용해 암호화하고, 생성된 암호화 키는 RSA-2048을 사용해 보호합니다.
암호화 과정에서 Nova는 암호화된 파일에 .xgWLckNV 확장자를 추가합니다.
반면 다음 확장자를 가진 파일은 암호화 대상에서 제외합니다.
.exe .me .xgWLckNV .worker
암호화가 완료되면 Nova는 피해 디렉터리에 README_NOVA.me라는 랜섬노트를 생성합니다.
랜섬노트에는 공격자에게 연락하고 암호화된 데이터를 복구하기 위한 방법이 안내됩니다.
자기 삭제(Self-Deletion)
암호화 작업이 완료되면 Nova는 자기 삭제 루틴을 실행합니다.
자신의 실행 파일을 감염된 시스템에서 삭제함으로써 공격 이후 포렌식 조사에 활용할 수 있는 아티팩트의 수를 줄이려는 목적입니다.
Nova 랜섬웨어 공격 에뮬레이션
앞서 설명한 Nova의 공격 행위는 AttackIQ 공격 그래프(attack graph)로 구현되었습니다.
이를 통해 보안팀은 각각의 이벤트를 개별적으로 테스트하는 것이 아니라 실제 공격 흐름과 유사한 현실적인 공격 체인 전체를 대상으로 탐지 및 차단 역량을 검증할 수 있습니다.
Stage 1: 초기 접근 및 탐색 — Nova 랜섬웨어 배포
Nova는 먼저 IsDebuggerPresent를 호출해 자신이 디버깅 환경에서 실행되고 있는지를 확인합니다.
이후 tasklist를 이용해 실행 중인 프로세스를 열거하고 보안 프로그램, 모니터링 도구, 리버스 엔지니어링 도구 등을 탐색합니다.
대상 프로세스가 발견되면 악성코드는 실행을 종료합니다.
이는 분석을 회피하고 모니터링 환경에서의 실행을 방지하기 위한 안티 분석(Anti-Analysis) 기법입니다.
Stage 2: 방어 회피 — Microsoft Defender 비활성화
두 번째 단계에서 Nova는 PowerShell과 레지스트리 수정을 통해 Microsoft Defender의 여러 보안 기능을 약화시킵니다.
Set-MpPreference 명령을 사용해 다음 기능을 비활성화합니다.
실시간 보호
행위 모니터링
스크립트 검사
I/O 안티바이러스 보호
압축 파일 검사
이동식 드라이브 검사
Block at First Sight
네트워크 드라이브 및 파일 검사
또한 Microsoft Defender의 모든 위협 심각도 수준을 Allow로 설정해 탐지된 위협에 대한 자동 대응을 차단합니다.
Nova는 추가적으로 DisableAntiSpyware, TamperProtection, SpyNetReporting, SubmitSamplesConsent 등 Defender 관련 레지스트리 설정도 변경하려고 시도합니다.
이는 Defender의 보호 기능을 약화시키고 클라우드 기반 보안 기능을 방해하기 위한 것입니다.
마지막으로 Add-MpPreference -ExclusionPath를 이용해 다음 경로를 Microsoft Defender의 검사 제외 목록에 추가합니다.
%TEMP%\aiq-temp-exclusion\
Stage 3: 영향 — Nova 파일 암호화
세 번째 단계에서 Nova는 복구 메커니즘을 제거하고 접근 가능한 저장 위치를 확인하면서 파일 암호화를 위한 환경을 준비합니다.
먼저 PowerShell, GlobalSession.ClearLog 메서드, wevtutil.exe 등을 사용해 Windows 이벤트 로그를 삭제합니다. 이를 통해 공격 이후의 포렌식 분석 가능성을 낮춥니다.
이후 WMI를 통해 논리 드라이브를 열거하고 vssadmin.exe와 wmic.exe를 사용해 Volume Shadow Copy를 삭제합니다.
이를 통해 Windows 백업 스냅샷을 활용한 파일 및 시스템 복구를 어렵게 만듭니다.
다음으로 FindFirstFileW 및 FindNextFileW API를 이용해 파일 시스템을 탐색하고 암호화할 파일을 식별합니다.
마지막으로 XChaCha20-Poly1305와 RSA-2048을 사용해 대상 파일을 암호화하고, 암호화된 파일에 .xgWLckNV 확장자를 추가합니다.
마무리
이번 Nova 랜섬웨어 에뮬레이션은 보안 및 사고 대응 프로세스를 평가하고, Nova 랜섬웨어가 사용하는 다양한 공격 행위에 대한 보안 통제 수준을 개선하는 데 도움을 줄 수 있습니다.
지속적인 테스트를 통해 생성되는 데이터를 활용하고 이번 평가 템플릿을 적용하면, 보안팀은 핵심적인 보안 성과에 집중하고 기존 보안 통제를 조정하며, 실제로 알려진 위험한 위협에 대한 전체 보안 프로그램의 효과성을 높일 수 있습니다.
AttackIQ는 업계의 대표적인 Continuous Threat Exposure Management(CTEM) 플랫폼으로, 조직이 실제 노출 수준을 측정하고 위험의 우선순위를 지정하며 실제 공격 경로를 차단할 수 있도록 지원합니다.
AttackIQ는 정적인 취약점 데이터에만 의존하는 기존 방식에서 벗어나, 실제 공격자의 행동과 방어 통제를 지속적으로 검증함으로써 CTEM을 실제 운영 환경에 적용합니다.
플랫폼은 취약점, 구성 정보, 계정 및 ID, 탐지 기능 등을 서로 연결해 공격자 검증 기반의 공격 경로(adversary-validated attack paths)를 구축하고, 공격자가 시스템 내부에서 이동하고 실제 영향을 발생시킬 가능성을 정량화합니다.
이러한 증거 기반 접근 방식을 통해 보안 리더는 가장 중요한 위험 요소에 집중하고, 방어 투자를 최적화하며, 위협 정보를 기반으로 한 AI 중심의 보안 운영을 통해 조직의 사이버 복원력을 강화할 수 있습니다.
https://www.softwidesec.com/AttackIQ
ATTACKIQ의 소개자료 및 데모요청은 소프트와이드시큐리티로 연락바랍니다.