Continuous Compliance Validation(CCV): 자율형 AI 시대, 연례 감사만으로는 왜 부족한가
사이버보안이 새로운 시대에 들어섰습니다.
수십 년 동안 컴플라이언스는 하나의 단순한 가정을 바탕으로 운영되어 왔습니다.
감사 시점에 보안 통제가 효과적으로 작동하고 있다면, 다음 평가 시점까지 조직은 안전하다.
하지만 자율형 AI(Autonomous AI)의 등장으로 이 가정은 더 이상 유효하지 않게 되었습니다.
실제 상황을 생각해보겠습니다.
자율형 AI 에이전트는 방치된 서비스 계정, 과도한 권한이 부여된 역할(Role), 그리고 패치되지 않은 서버를 불과 몇 분 만에 연결해 전체 시스템 침해로 이어지는 공격 경로를 만들어낼 수 있습니다.
각각의 취약점은 지난 감사에서 개별적으로는 문제가 없는 것으로 평가되었을 수도 있습니다.
하지만 AI는 이들을 서로 연결합니다.
결국 감사 인증서는 여전히 '컴플라이언스 충족'이라고 말하고 있지만, 실제 환경은 전혀 안전하지 않을 수 있습니다.
컴플라이언스는 인간 공격자를 전제로 설계됐다
ISO/IEC 27001, PCI DSS, SOX, HIPAA, DORA, NIS2와 같은 다양한 보안·규제 프레임워크는 조직에 중요한 거버넌스 체계를 제공합니다.
이러한 프레임워크는 조직의 책임과 역할을 명확하게 하고,
보안 운영의 일관성을 높이며,
전반적인 보안 수준을 향상시키는 데 중요한 역할을 합니다.
하지만 이들 프레임워크에는 공통적인 특징이 있습니다.
바로 특정 시점의 보안 상태를 측정한다는 것입니다.
문제는 사이버 리스크가 더 이상 한 곳에 머물러 있지 않다는 것입니다.
숨겨진 문제: Threat Debt(위협 부채)
모든 조직은 시간이 지나면서 다양한 보안 취약점을 축적하게 됩니다.
패치되지 않은 취약점
과도하게 부여된 권한
관리되지 않는 서비스 계정
잘못 설정된 ID 및 접근 권한
불필요하게 연결된 신뢰 관계
잊혀진 API
각각의 문제는 개별적으로 보면 사소해 보일 수 있습니다.
하지만 이러한 문제들이 서로 결합하면 이야기가 달라집니다.
저는 이를 Threat Debt(위협 부채)라고 부릅니다.
Threat Debt란 시간이 지나면서 조직 내부에 축적되는 공격자가 실제로 악용할 수 있는 기회의 누적을 의미합니다.
금융 부채와 마찬가지로 위협 부채 역시 시간이 지나면서 이자가 붙습니다.
Threat Debt를 오랫동안 해결하지 않을수록, 결국 조직이 치러야 할 비용은 더욱 커집니다.
그리고 자율형 AI는 이 문제를 훨씬 빠르게 악화시킵니다.
AI는 인간 공격자가 미처 발견하지 못했을 수도 있는 개별적인 약점들을 찾아내고, 서로 연결해 하나의 공격 경로로 만들 수 있기 때문입니다.
Management: CTEM이 보여주는 새로운 방어 방식
{"fallbackMarkdown":"Gartner","reference":{"alt":"Gartner","category":"company","extra_params":{"disambiguation":"technology research and advisory company"},"name":"Gartner","prompt_text":"Gartner","status":"done","type":"entity"},"referenceKey":"0","showLoginRequiredCard":false}의 Continuous Threat Exposure Management(CTEM) 프레임워크는 방어 전략에 중요한 변화를 보여줍니다.
기존에는 다음과 같이 질문했습니다.
"우리 조직이 공격을 받았는가?"
CTEM은 질문을 바꿉니다.
"공격할 수 있는가?"
즉, 실제 공격이 발생했는지를 기다리는 것이 아니라,
조직 내에서 실제로 중요한 공격 경로가 존재하는지를 지속적으로 찾아내고 우선순위를 정한 뒤 이를 줄여나가는 것입니다.
결국 CTEM은 조직의 Threat Debt를 줄이는 데 초점을 맞춥니다.
Continuous Security Validation(CSV)
하지만 노출이나 취약점이 존재한다는 사실을 아는 것만으로는 충분하지 않습니다.
보안 책임자에게 필요한 것은 보안 통제가 실제 공격을 막을 수 있다는 확신입니다.
여기서 등장하는 것이 Continuous Security Validation(CSV)입니다.
CSV는 실제 운영 환경(Production Environment)을 대상으로 공격자의 행동을 지속적으로 모의함으로써 보안 통제가 제대로 작동하는지를 검증합니다.
단순히 대시보드에 "정상"이라고 표시되는 것을 믿는 것이 아니라, 실제로 다음과 같은 질문에 답할 수 있어야 합니다.
권한 상승(Privilege Escalation)이 실제로 가능한가?
탐지 통제가 제대로 작동하고 경보가 발생하는가?
대응 프로세스가 실제 상황에서 작동하는가?
공격자의 측면 이동(Lateral Movement)을 차단할 수 있는가?
보안 솔루션과 방어 기술이 의도한 대로 작동하는가?
즉, 보안 통제가 존재한다는 것을 확인하는 것에서 한 단계 더 나아가, 실제 공격 상황에서도 효과가 있는지를 지속적으로 증명하는 것입니다.
Continuous Compliance Validation(CCV)의 등장
이러한 개념들을 연결하면 사이버 거버넌스의 다음 단계가 무엇인지 자연스럽게 생각해볼 수 있습니다.
바로 Continuous Compliance Validation(CCV)입니다.
CCV는 거버넌스, 보안, 규제 통제가 인간 공격자뿐만 아니라 자율형 AI에 의한 공격에도 지속적으로 효과를 발휘하고 있다는 사실을 증명하는 접근 방식입니다.
여기서 중요한 차이가 있습니다.
CCV는 단순한 Continuous Controls Monitoring(지속적 통제 모니터링)이 아닙니다.
모니터링은 특정 보안 통제가 존재하고 있고 적절하게 설정되어 있는지를 확인할 수 있습니다.
하지만 그것만으로는 실제 공격을 막을 수 있다는 보장이 없습니다.
CCV는 그보다 한 단계 아래에 있는 Validation Layer(검증 계층)를 통해 실제 공격자의 행동을 대상으로 통제가 제대로 작동하는지를 증명합니다.
따라서 연례 감사에만 의존하는 대신,
공격 기법이 변화하는 상황에서도 조직이 지속적으로 회복탄력성을 유지하고 있다는 사실을 증명할 수 있습니다.
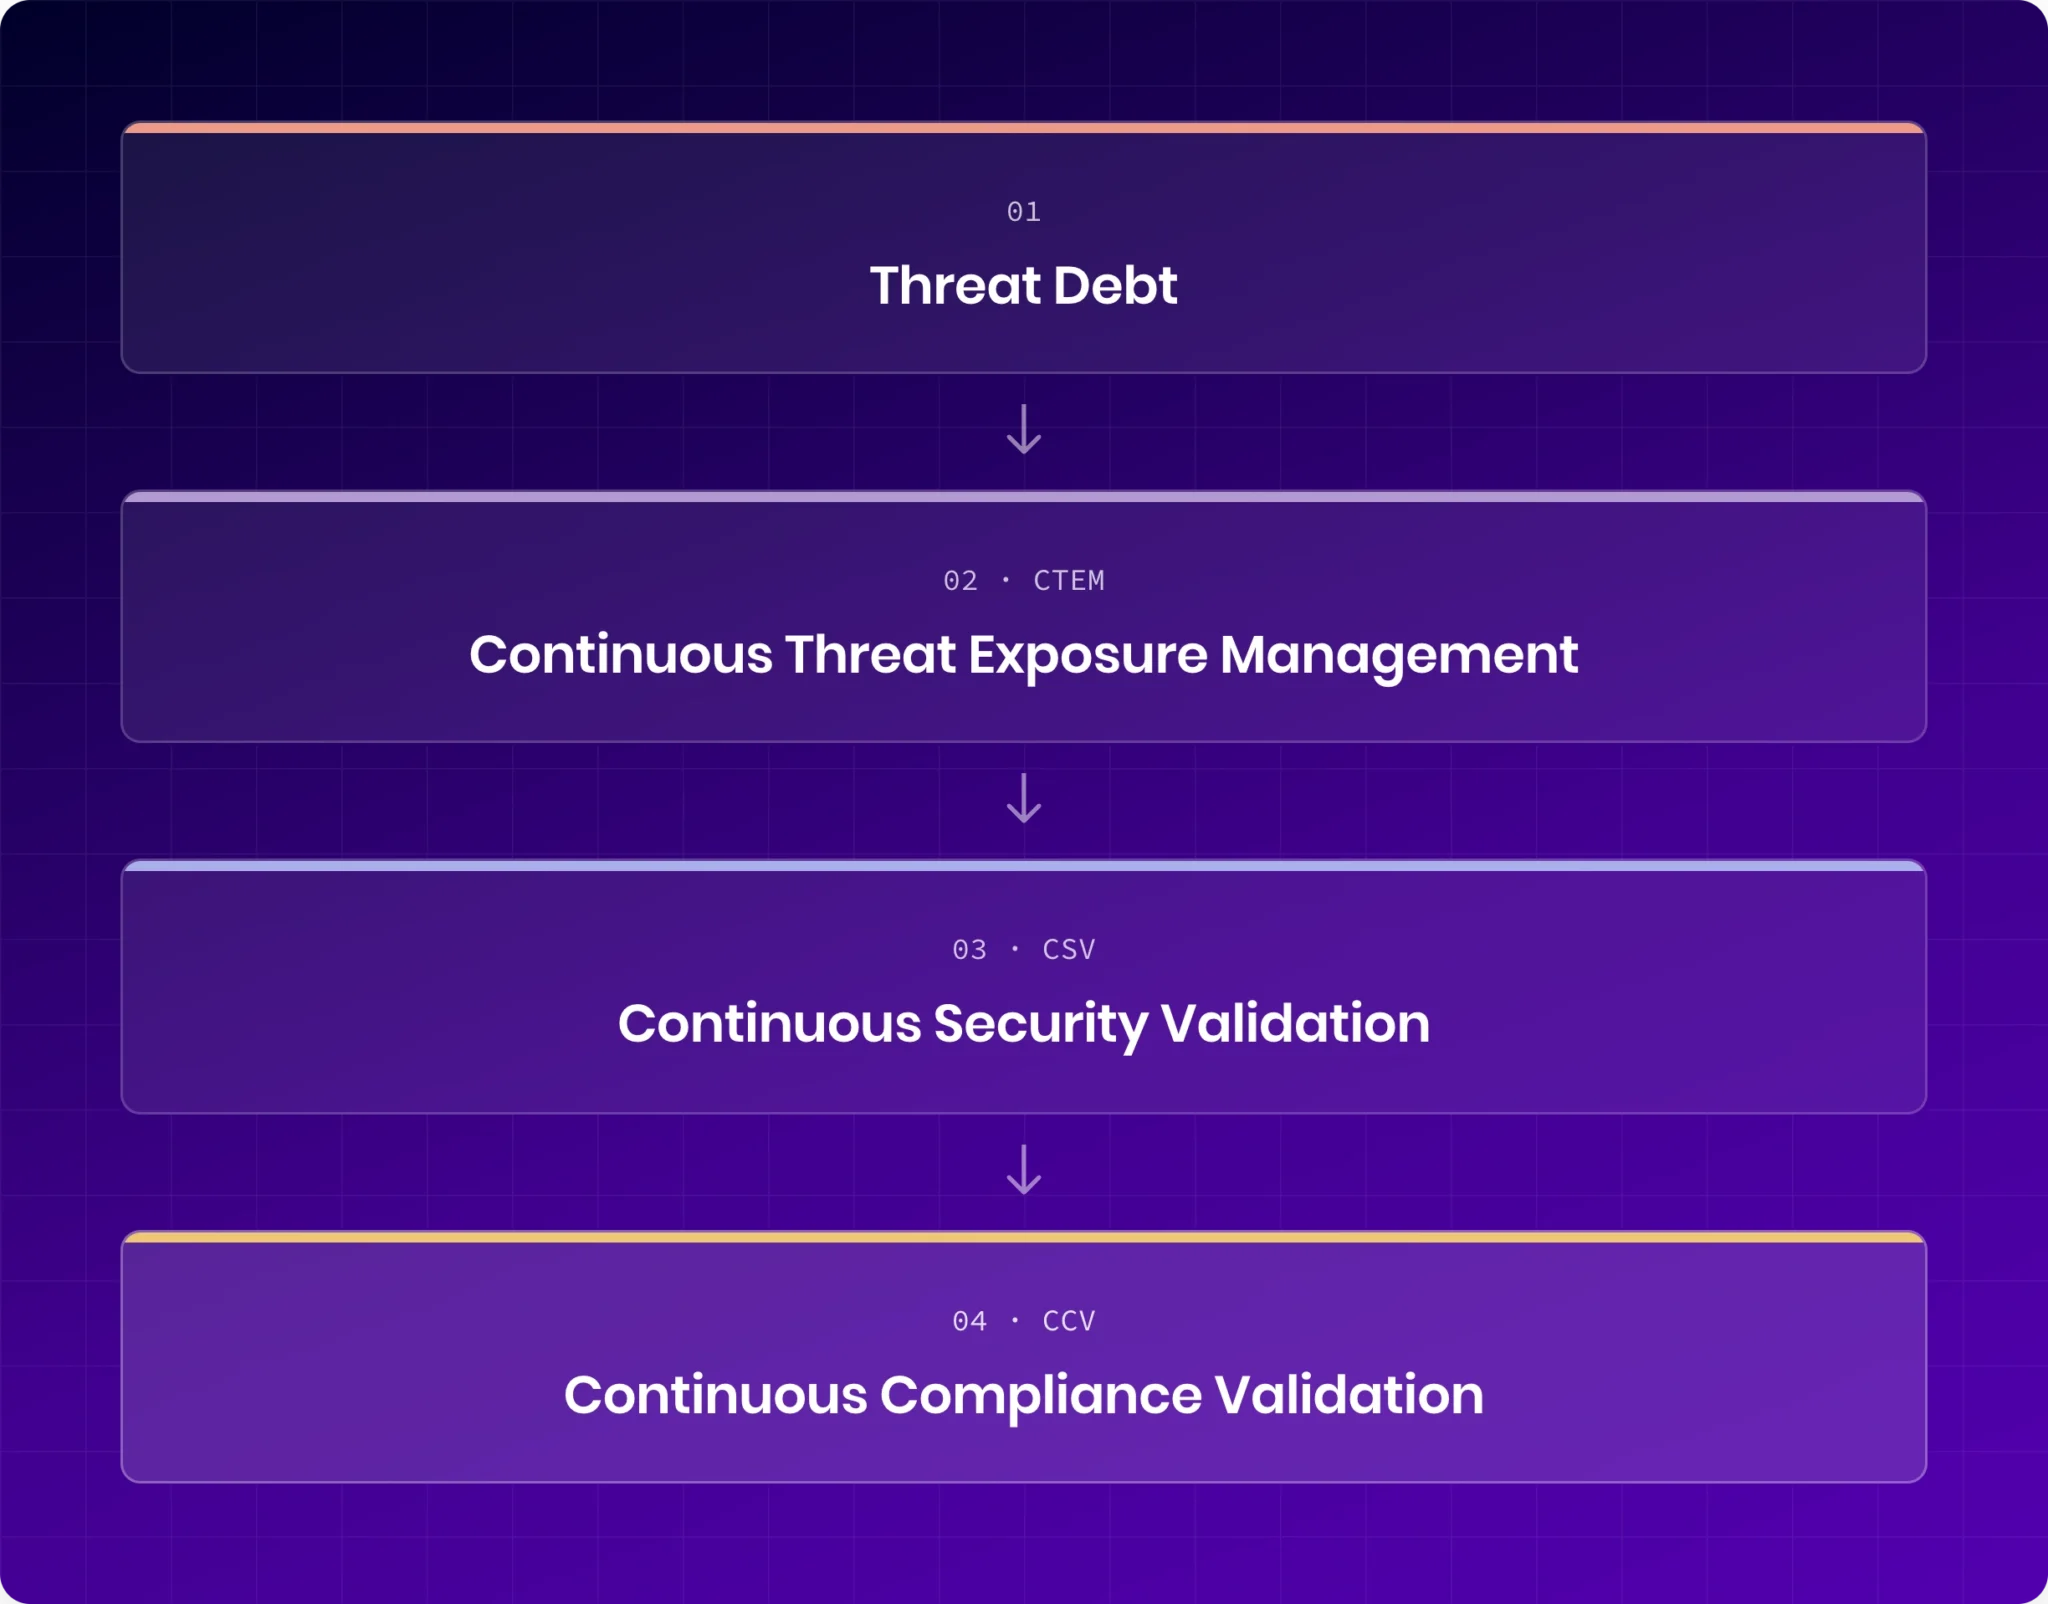
Threat Debt → CTEM → CSV → CCV
이러한 개념은 서로 독립적인 것이 아니라 하나의 연속적인 구조로 볼 수 있습니다.
① Threat Debt
조직에 축적되어 있는 공격 가능성(Adversary Opportunity)입니다.
이를 지속적으로 줄여야 합니다.
② CTEM
조직에 존재하는 수많은 노출 중에서 실제로 중요한 공격 경로를 식별하고 우선순위를 정합니다.
즉, Threat Debt를 줄이기 위한 방향을 제시합니다.
③ CSV
실제 공격자 행동을 지속적으로 모의하여 보안 통제가 여전히 효과적으로 작동하는지 검증합니다.
④ CCV
이러한 검증 결과를 바탕으로 거버넌스 및 규제상 요구사항이 지속적으로 충족되고 있음을 증명합니다.
결국 각각의 계층이 이전 계층을 기반으로 구축됩니다.
Threat Debt를 줄이고 → CTEM으로 중요한 노출을 우선순위화하고 → CSV로 방어 체계를 검증하고 → CCV를 통해 지속적인 컴플라이언스를 증명하는 구조입니다.
왜 이 문제가 이사회(Board)에 중요한가?
AI는 사이버보안을 단순한 기술 문제가 아니라 거버넌스 문제로 바꾸고 있습니다.
조직에 새롭게 도입되는 모든 AI 어시스턴트, 자율형 워크플로우, 디지털 에이전트는 또 하나의 권한을 가진 디지털 ID(Privileged Identity)가 될 수 있습니다.
따라서 이를 관리하고 감독해야 합니다.
AI 도입을 승인하는 이사회 역시 중요한 변화를 인식해야 합니다.
앞으로 거버넌스는 1년에 한 번 증명하는 것으로 충분하지 않습니다.
지속적으로 증명해야 합니다.
향후 규제기관이 조직에 던질 질문 역시 달라질 가능성이 높습니다.
기존에는 다음과 같이 물었다면,
"누가 이 침해 사고를 일으켰습니까?"
앞으로는 다음과 같은 질문이 더욱 중요해질 수 있습니다.
"이러한 보안 통제가 계속 효과적으로 작동하고 있다는 사실을 조직은 어떤 방식으로 지속적으로 보증하고 있었습니까?"
앞으로의 사이버보안은 '컴플라이언스'에서 '확신'으로
지난 수십 년 동안 사이버보안은 컴플라이언스를 측정하는 데 집중해 왔습니다.
앞으로의 10년은 확신(Confidence)을 측정하는 시대가 될 것입니다.
공격 경로가 실제로 줄어들고 있다는 확신.
보안 통제가 계속해서 제대로 작동하고 있다는 확신.
AI 시스템이 적절하게 관리되고 있다는 확신.
그리고 조직이 감사가 이루어지는 특정한 하루가 아니라 매일 회복탄력성을 증명할 수 있다는 확신 입니다.
이것이 바로 Continuous Compliance Validation(CCV)이 지향하는 비전입니다.
자율형 AI 시대, 컴플라이언스의 기준은 달라져야 한다
자율형 AI 시대의 사이버보안은 단순히 "규정을 준수하고 있는가?"라는 질문에 머물러서는 안 됩니다.
더 중요한 질문은 다음과 같습니다.
"오늘도 우리의 보안 통제가 실제 공격을 막을 수 있다는 것을 증명할 수 있는가?"
연례 감사는 특정 시점의 상태를 보여줄 수 있습니다.
하지만 끊임없이 변화하는 공격 환경에서는 그것만으로 충분하지 않습니다.
앞으로의 사이버보안에서 중요한 것은 지속적인 검증과 지속적인 증명입니다.
조직의 회복탄력성은 침해 사고가 발생한 뒤 얼마나 빨리 복구하는지만으로 평가되지 않을 것입니다.
오히려 처음부터 침해가 발생할 가능성을 얼마나 효과적으로 낮추고 있었는지를 지속적으로 증명할 수 있는가가 더욱 중요한 기준이 될 것입니다.
그리고 이것이 바로 자율형 AI 시대에 **Continuous Compliance Validation(CCV)**이 필요한 이유입니다.
https://www.softwidesec.com/AttackIQ
AttackIQ 및 BAS제품의 소개자료 및 데모요청은 소프트와이드시큐리티로 연락바랍니다.

Continuous Compliance Validation(CCV): 자율형 AI 시대, 연례 감사만으로는 왜 부족한가
사이버보안이 새로운 시대에 들어섰습니다.
수십 년 동안 컴플라이언스는 하나의 단순한 가정을 바탕으로 운영되어 왔습니다.
감사 시점에 보안 통제가 효과적으로 작동하고 있다면, 다음 평가 시점까지 조직은 안전하다.
하지만 자율형 AI(Autonomous AI)의 등장으로 이 가정은 더 이상 유효하지 않게 되었습니다.
실제 상황을 생각해보겠습니다.
자율형 AI 에이전트는 방치된 서비스 계정, 과도한 권한이 부여된 역할(Role), 그리고 패치되지 않은 서버를 불과 몇 분 만에 연결해 전체 시스템 침해로 이어지는 공격 경로를 만들어낼 수 있습니다.
각각의 취약점은 지난 감사에서 개별적으로는 문제가 없는 것으로 평가되었을 수도 있습니다.
하지만 AI는 이들을 서로 연결합니다.
결국 감사 인증서는 여전히 '컴플라이언스 충족'이라고 말하고 있지만, 실제 환경은 전혀 안전하지 않을 수 있습니다.
컴플라이언스는 인간 공격자를 전제로 설계됐다
ISO/IEC 27001, PCI DSS, SOX, HIPAA, DORA, NIS2와 같은 다양한 보안·규제 프레임워크는 조직에 중요한 거버넌스 체계를 제공합니다.
이러한 프레임워크는 조직의 책임과 역할을 명확하게 하고,
보안 운영의 일관성을 높이며,
전반적인 보안 수준을 향상시키는 데 중요한 역할을 합니다.
하지만 이들 프레임워크에는 공통적인 특징이 있습니다.
바로 특정 시점의 보안 상태를 측정한다는 것입니다.
문제는 사이버 리스크가 더 이상 한 곳에 머물러 있지 않다는 것입니다.
숨겨진 문제: Threat Debt(위협 부채)
모든 조직은 시간이 지나면서 다양한 보안 취약점을 축적하게 됩니다.
패치되지 않은 취약점
과도하게 부여된 권한
관리되지 않는 서비스 계정
잘못 설정된 ID 및 접근 권한
불필요하게 연결된 신뢰 관계
잊혀진 API
각각의 문제는 개별적으로 보면 사소해 보일 수 있습니다.
하지만 이러한 문제들이 서로 결합하면 이야기가 달라집니다.
저는 이를 Threat Debt(위협 부채)라고 부릅니다.
Threat Debt란 시간이 지나면서 조직 내부에 축적되는 공격자가 실제로 악용할 수 있는 기회의 누적을 의미합니다.
금융 부채와 마찬가지로 위협 부채 역시 시간이 지나면서 이자가 붙습니다.
Threat Debt를 오랫동안 해결하지 않을수록, 결국 조직이 치러야 할 비용은 더욱 커집니다.
그리고 자율형 AI는 이 문제를 훨씬 빠르게 악화시킵니다.
AI는 인간 공격자가 미처 발견하지 못했을 수도 있는 개별적인 약점들을 찾아내고, 서로 연결해 하나의 공격 경로로 만들 수 있기 때문입니다.
Management: CTEM이 보여주는 새로운 방어 방식
{"fallbackMarkdown":"Gartner","reference":{"alt":"Gartner","category":"company","extra_params":{"disambiguation":"technology research and advisory company"},"name":"Gartner","prompt_text":"Gartner","status":"done","type":"entity"},"referenceKey":"0","showLoginRequiredCard":false}의 Continuous Threat Exposure Management(CTEM) 프레임워크는 방어 전략에 중요한 변화를 보여줍니다.
기존에는 다음과 같이 질문했습니다.
"우리 조직이 공격을 받았는가?"
CTEM은 질문을 바꿉니다.
"공격할 수 있는가?"
즉, 실제 공격이 발생했는지를 기다리는 것이 아니라,
조직 내에서 실제로 중요한 공격 경로가 존재하는지를 지속적으로 찾아내고 우선순위를 정한 뒤 이를 줄여나가는 것입니다.
결국 CTEM은 조직의 Threat Debt를 줄이는 데 초점을 맞춥니다.
Continuous Security Validation(CSV)
하지만 노출이나 취약점이 존재한다는 사실을 아는 것만으로는 충분하지 않습니다.
보안 책임자에게 필요한 것은 보안 통제가 실제 공격을 막을 수 있다는 확신입니다.
여기서 등장하는 것이 Continuous Security Validation(CSV)입니다.
CSV는 실제 운영 환경(Production Environment)을 대상으로 공격자의 행동을 지속적으로 모의함으로써 보안 통제가 제대로 작동하는지를 검증합니다.
단순히 대시보드에 "정상"이라고 표시되는 것을 믿는 것이 아니라, 실제로 다음과 같은 질문에 답할 수 있어야 합니다.
권한 상승(Privilege Escalation)이 실제로 가능한가?
탐지 통제가 제대로 작동하고 경보가 발생하는가?
대응 프로세스가 실제 상황에서 작동하는가?
공격자의 측면 이동(Lateral Movement)을 차단할 수 있는가?
보안 솔루션과 방어 기술이 의도한 대로 작동하는가?
즉, 보안 통제가 존재한다는 것을 확인하는 것에서 한 단계 더 나아가, 실제 공격 상황에서도 효과가 있는지를 지속적으로 증명하는 것입니다.
Continuous Compliance Validation(CCV)의 등장
이러한 개념들을 연결하면 사이버 거버넌스의 다음 단계가 무엇인지 자연스럽게 생각해볼 수 있습니다.
바로 Continuous Compliance Validation(CCV)입니다.
CCV는 거버넌스, 보안, 규제 통제가 인간 공격자뿐만 아니라 자율형 AI에 의한 공격에도 지속적으로 효과를 발휘하고 있다는 사실을 증명하는 접근 방식입니다.
여기서 중요한 차이가 있습니다.
CCV는 단순한 Continuous Controls Monitoring(지속적 통제 모니터링)이 아닙니다.
모니터링은 특정 보안 통제가 존재하고 있고 적절하게 설정되어 있는지를 확인할 수 있습니다.
하지만 그것만으로는 실제 공격을 막을 수 있다는 보장이 없습니다.
CCV는 그보다 한 단계 아래에 있는 Validation Layer(검증 계층)를 통해 실제 공격자의 행동을 대상으로 통제가 제대로 작동하는지를 증명합니다.
따라서 연례 감사에만 의존하는 대신,
공격 기법이 변화하는 상황에서도 조직이 지속적으로 회복탄력성을 유지하고 있다는 사실을 증명할 수 있습니다.
Threat Debt → CTEM → CSV → CCV
이러한 개념은 서로 독립적인 것이 아니라 하나의 연속적인 구조로 볼 수 있습니다.
① Threat Debt
조직에 축적되어 있는 공격 가능성(Adversary Opportunity)입니다.
이를 지속적으로 줄여야 합니다.
② CTEM
조직에 존재하는 수많은 노출 중에서 실제로 중요한 공격 경로를 식별하고 우선순위를 정합니다.
즉, Threat Debt를 줄이기 위한 방향을 제시합니다.
③ CSV
실제 공격자 행동을 지속적으로 모의하여 보안 통제가 여전히 효과적으로 작동하는지 검증합니다.
④ CCV
이러한 검증 결과를 바탕으로 거버넌스 및 규제상 요구사항이 지속적으로 충족되고 있음을 증명합니다.
결국 각각의 계층이 이전 계층을 기반으로 구축됩니다.
Threat Debt를 줄이고 → CTEM으로 중요한 노출을 우선순위화하고 → CSV로 방어 체계를 검증하고 → CCV를 통해 지속적인 컴플라이언스를 증명하는 구조입니다.
왜 이 문제가 이사회(Board)에 중요한가?
AI는 사이버보안을 단순한 기술 문제가 아니라 거버넌스 문제로 바꾸고 있습니다.
조직에 새롭게 도입되는 모든 AI 어시스턴트, 자율형 워크플로우, 디지털 에이전트는 또 하나의 권한을 가진 디지털 ID(Privileged Identity)가 될 수 있습니다.
따라서 이를 관리하고 감독해야 합니다.
AI 도입을 승인하는 이사회 역시 중요한 변화를 인식해야 합니다.
앞으로 거버넌스는 1년에 한 번 증명하는 것으로 충분하지 않습니다.
지속적으로 증명해야 합니다.
향후 규제기관이 조직에 던질 질문 역시 달라질 가능성이 높습니다.
기존에는 다음과 같이 물었다면,
"누가 이 침해 사고를 일으켰습니까?"
앞으로는 다음과 같은 질문이 더욱 중요해질 수 있습니다.
"이러한 보안 통제가 계속 효과적으로 작동하고 있다는 사실을 조직은 어떤 방식으로 지속적으로 보증하고 있었습니까?"
앞으로의 사이버보안은 '컴플라이언스'에서 '확신'으로
지난 수십 년 동안 사이버보안은 컴플라이언스를 측정하는 데 집중해 왔습니다.
앞으로의 10년은 확신(Confidence)을 측정하는 시대가 될 것입니다.
공격 경로가 실제로 줄어들고 있다는 확신.
보안 통제가 계속해서 제대로 작동하고 있다는 확신.
AI 시스템이 적절하게 관리되고 있다는 확신.
그리고 조직이 감사가 이루어지는 특정한 하루가 아니라 매일 회복탄력성을 증명할 수 있다는 확신 입니다.
이것이 바로 Continuous Compliance Validation(CCV)이 지향하는 비전입니다.
자율형 AI 시대, 컴플라이언스의 기준은 달라져야 한다
자율형 AI 시대의 사이버보안은 단순히 "규정을 준수하고 있는가?"라는 질문에 머물러서는 안 됩니다.
더 중요한 질문은 다음과 같습니다.
"오늘도 우리의 보안 통제가 실제 공격을 막을 수 있다는 것을 증명할 수 있는가?"
연례 감사는 특정 시점의 상태를 보여줄 수 있습니다.
하지만 끊임없이 변화하는 공격 환경에서는 그것만으로 충분하지 않습니다.
앞으로의 사이버보안에서 중요한 것은 지속적인 검증과 지속적인 증명입니다.
조직의 회복탄력성은 침해 사고가 발생한 뒤 얼마나 빨리 복구하는지만으로 평가되지 않을 것입니다.
오히려 처음부터 침해가 발생할 가능성을 얼마나 효과적으로 낮추고 있었는지를 지속적으로 증명할 수 있는가가 더욱 중요한 기준이 될 것입니다.
그리고 이것이 바로 자율형 AI 시대에 **Continuous Compliance Validation(CCV)**이 필요한 이유입니다.
https://www.softwidesec.com/AttackIQ
AttackIQ 및 BAS제품의 소개자료 및 데모요청은 소프트와이드시큐리티로 연락바랍니다.